Por Raphael Satter e Gabriel Stargardter
PARIS, 13 Out (Reuters) - Investigadores franceses buscam nesta terça-feira os hackers que assumiram o controle das unidades de refrigeração de centenas de supermercados no país, em um ataque eletrônico que destacou as vulnerabilidades de sistemas conectados. Nenhum grupo assumiu autoria do ataque.
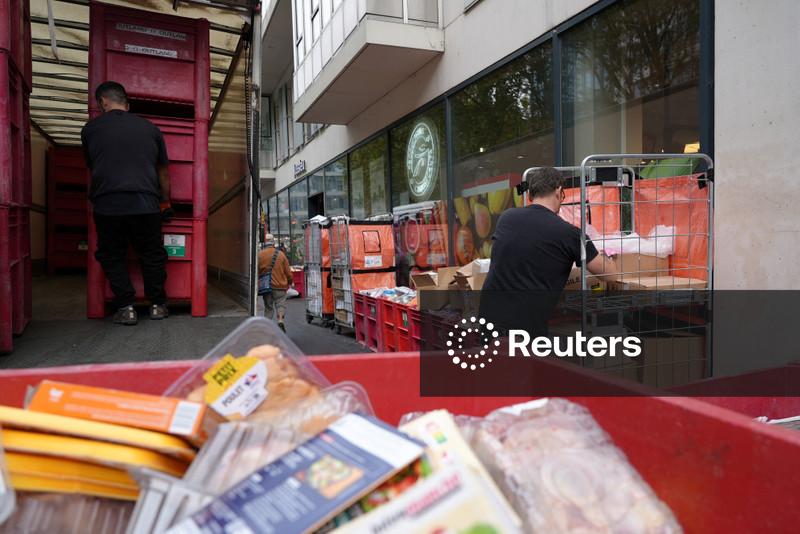
Funcionários de alguns supermercados de Paris jogaram caixas cheias de carne estragada e produtos congelados em contêineres gigantes de lixo nesta terça-feira. Pelo menos 350 supermercados, uma pequena fração do número total na França, foram afetados pelo ataque.
A investigação ocorre no momento em que a rede de supermercados holandesa Ahold Delhaize enfrenta um incidente separado de segurança digital que interrompeu seus serviços online, embora as autoridades holandesas tenham afirmado não ver nenhuma conexão entre os dois eventos.
A ausência de uma reivindicação de responsabilidade ou de um pedido de resgate intrigou os investigadores franceses, segundo uma fonte com conhecimento da investigação. Normalmente, grupos de hackers tendem a buscar rapidamente monetizar seus ataques ou reivindicar a autoria deles para fins políticos.
O ataque, que alterou manualmente as temperaturas das geladeiras em redes de supermercados como Carrefour, Monoprix, Intermarché e Coopérative U, parece ter sido fácil de executar, disseram três especialistas em segurança digital à Reuters.
SOFTWARE DESATUALIZADO
A agência de segurança eletrônica da França afirmou que a violação afetou refrigeradores que utilizavam software da empresa dinamarquesa Danfoss, bem como programas das empresas Copeland e Dixell.
Na segunda-feira, a Danfoss informou que muitas das unidades afetadas haviam “chegado ao fim da vida útil e não recebem mais atualizações de software ou de segurança” ou estavam “operando com firmware desatualizado”. A empresa afirmou ter “recomendado aos clientes que mantenham os sistemas compatíveis atualizados com o firmware mais recente e que migrem os sistemas legados para soluções da geração atual”.
A empresa se recusou a fazer mais comentários nesta terça-feira. Um porta-voz da Copeland, proprietária da Dixell, se recusou a confirmar a informação e afirmou que a principal prioridade da empresa é proteger as operações dos clientes.
No caso da Danfoss, as graves vulnerabilidades presentes nas versões mais antigas de seu firmware já eram conhecidas há meses.
Em 9 de agosto, a empresa de segurança Claroty detalhou falhas, já corrigidas, no controlador Danfoss AK-SM 800A que poderiam ter permitido que invasores contornassem a autenticação e executassem ordens em dispositivos comprometidos.
"HIGIENE DIGITAL BÁSICA"
Embora o mecanismo exato pelo qual os invasores comprometeram os refrigeradores não tenha sido divulgado publicamente, especialistas em segurança afirmaram que todos os indícios apontam para uma manobra básica possibilitada tanto pela falha em adotar as atualizações da Danfoss quanto pela exposição das interfaces dos dispositivos à internet.
“Trata-se de higiene cibernética básica”, disse Ken Munro, sócio da empresa britânica de segurança Pen Test Partners. “Se você errar, vai acabar com uma bagunça fedorenta de comida descongelada.”
Ele disse que as vulnerabilidades bem conhecidas significam que os invasores estavam basicamente empurrando uma porta aberta, o que indica que o ataque poderia facilmente ter sido realizado por “crianças brincando”.
“Se fosse um Estado-nação, por que afetar apenas um subconjunto de geladeiras francesas? Há muitos outros países com geladeiras conectadas à internet”, disse ele. “A ausência de pedido de resgate ou exigência sugere uma falta de compreensão das possíveis perdas comerciais que os donos das geladeiras podem sofrer.”
PROBLEMA AINDA PERMANECE
Muitas geladeiras continuam acessíveis pela internet. Usando o serviço de varredura na internet Shodan, a Reuters descobriu que pelo menos 4.500 interfaces da Danfoss ainda estavam visíveis nesta terça-feira.
A Reuters não conseguiu determinar de forma independente quantos deles estavam executando um software vulnerável, mas a empresa francesa de varredura na internet Onyphe afirmou que apenas uma pequena minoria dos dispositivos parecia estar executando a versão mais recente de software.
Versões desatualizadas e vulneráveis estão “ainda amplamente presentes entre as interfaces acessíveis ao público”, afirmou a Onyphe.
INTERRUPÇÃO NA HOLANDA
Separadamente, a rede de varejo holandesa Ahold Delhaize informou na terça-feira que havia iniciado “um relançamento controlado de certos sistemas” após um problema de segurança cibernética que começou na noite de domingo.
O órgão holandês de segurança eletrônica, NCSC, afirmou não acreditar que o incidente esteja relacionado ao ataque aos supermercados franceses.
A Ahold opera a rede Albert Heijn na Holanda e várias grandes redes de mercados nos Estados Unidos, incluindo Stop & Shop e Giant Food. Os sites das lojas nos dois países continuavam fora do ar no final da tarde desta terça-feira, com os serviços de pedidos online e entrega indisponíveis.


Aviso