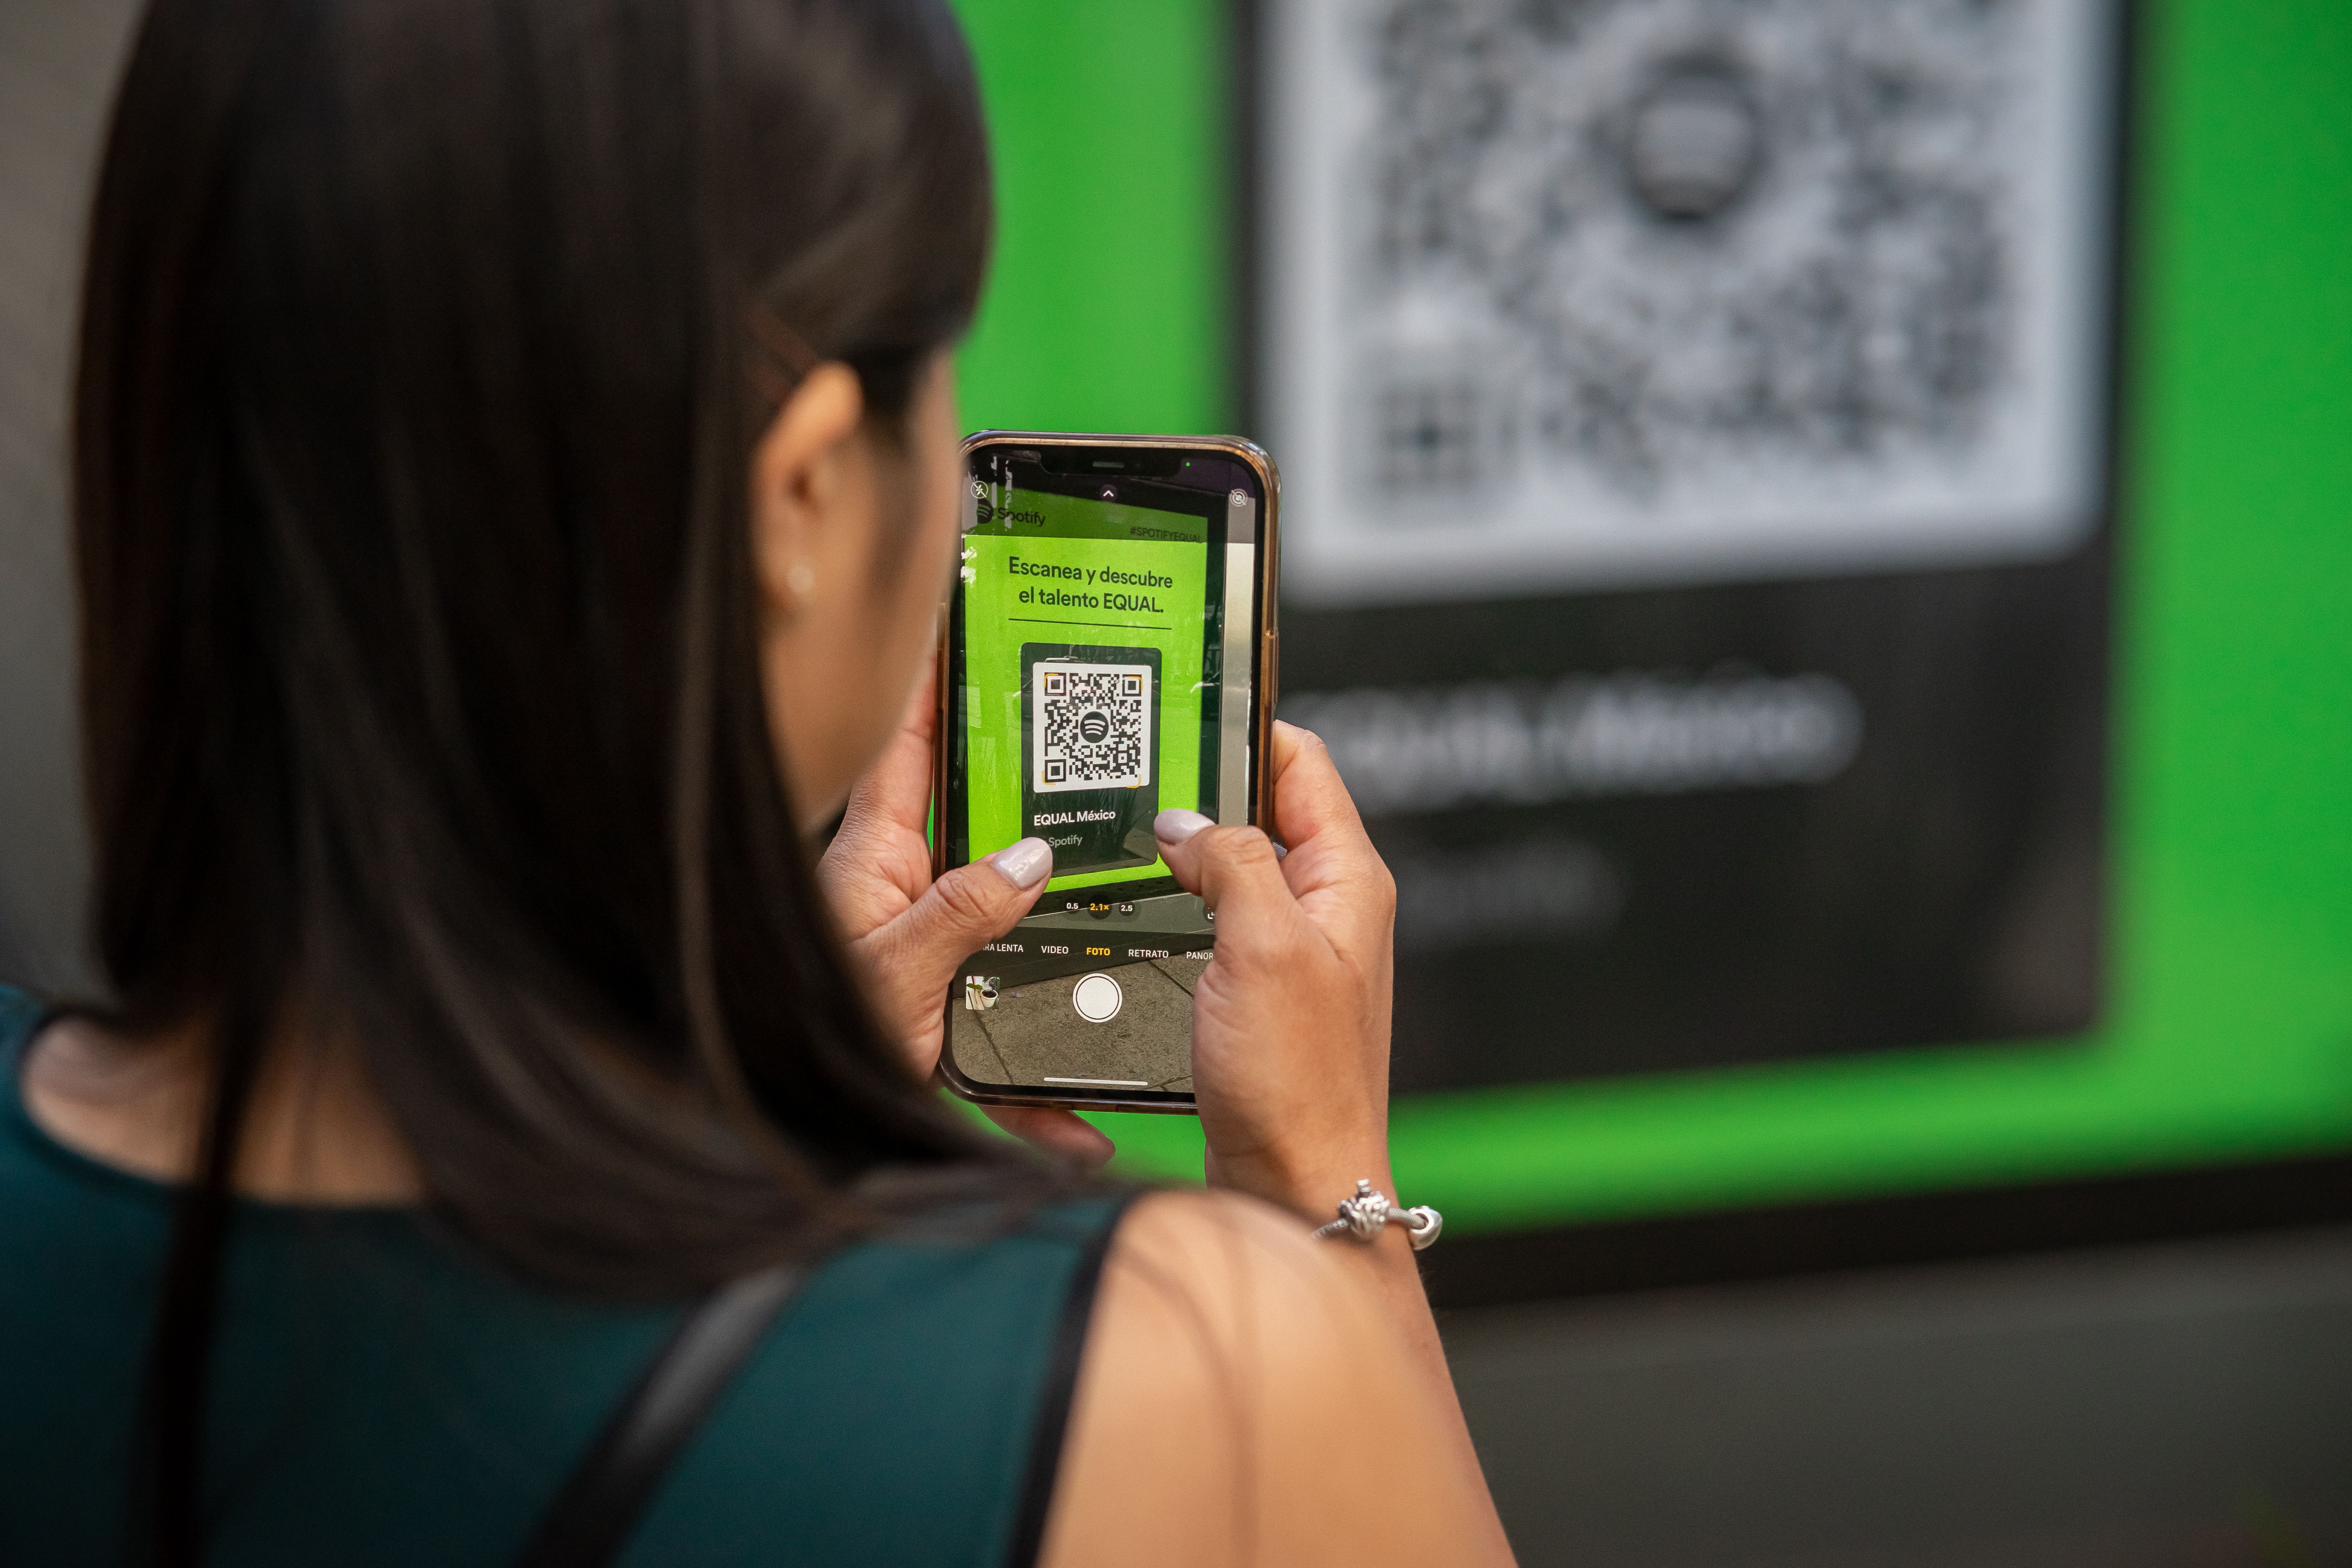
Uma empresa de segurança digital confirmou a existência de um esquema criminoso que invade lojas virtuais brasileiras de pequeno e médio porte construídas na plataforma Magento e troca, no momento do pagamento, o QR Code legítimo do Pix por um código fraudulento que direciona o dinheiro para contas de golpistas. O mesmo esquema também altera o código Pix Copia e Cola. Pelo menos 90 sites brasileiros foram identificados com a infecção, e o esquema estaria ativo desde 2025.
O que torna esse golpe difícil de perceber é que ele não deixa pistas visíveis: a página da loja continua com a aparência normal, e o valor da compra que aparece para o cliente permanece correto. A vítima só percebe que algo deu errado quando o pedido nunca chega ou fica registrado como pendente ou abandonado no sistema da própria loja — o dinheiro, nesse meio tempo, já foi enviado para a conta errada.
Para se proteger antes de confirmar qualquer Pix em uma compra online, o recomendado é checar diretamente no aplicativo do banco o nome e o CPF ou CNPJ de quem vai receber o pagamento, comparando com os dados oficiais da loja; em caso de dúvida, vale contatar o vendedor por outro canal antes de pagar. Usar cartão virtual com valor limitado para compras na internet reduz a exposição, e guardar comprovantes e prints da transação ajuda caso seja preciso contestar depois.
Quem cair no golpe deve avisar o banco imediatamente e acionar o Mecanismo Especial de Devolução (MED), sistema que o Banco Central disponibiliza para contestação de fraude no Pix em até 80 dias — a rapidez no aviso é decisiva, porque os criminosos costumam transferir o dinheiro para outras contas rapidamente, dificultando a recuperação. Já as lojas devem validar a geração do QR Code diretamente no servidor e reforçar a autenticação em duas etapas nos painéis administrativos, que foi a porta de entrada usada pelos criminosos nos casos já identificados.




Aviso